Rose debug info
---------------

как поведение людей влияет на безопасность

Наши продукты • Дайджесты • Статьи • Список постов

Позднее Ctrl + ↑

Антифишинг-дайджест №9 с 23 по 29 марта 2017 года

Представляем новости об актуальных технологиях фишинга и других атаках на человека c 23 по 29 марта 2017 года.

Андрей Жаркевич
редактор, руководитель службы ИТ

Смартфоны, банкоматы и «умные» устройства

Китайские мошенники устанавливали фальшивые базовые станции сотовой связи для распространения троянской программы Swearing Trojan. С базовых станций рассылались фишинговые СМС от имени China Telecom или China Unicom. В СМС была ссылка, по которой загружался троян.

Смартфоны OnePlus 3/3T на базе OxygenOS 4.0.2 можно взломать через зарядное устройство.

Сначала используются уязвимости CVE-2017-5622 и CVE-2017-5626 для получения прав суперпользователя, после чего системный раздел заменяется на вредоносный. Затем через уязвимости CVE-2017-5622, CVE-2017-5624 и CVE-2017-5626 взломщики устанавливают вредоносное ПО и получают полный контроль над устройством:

Из Google Play удалены 12 фальшивых сборок легитимных приложений, созданных с целью агрессивной демонстрации рекламы:
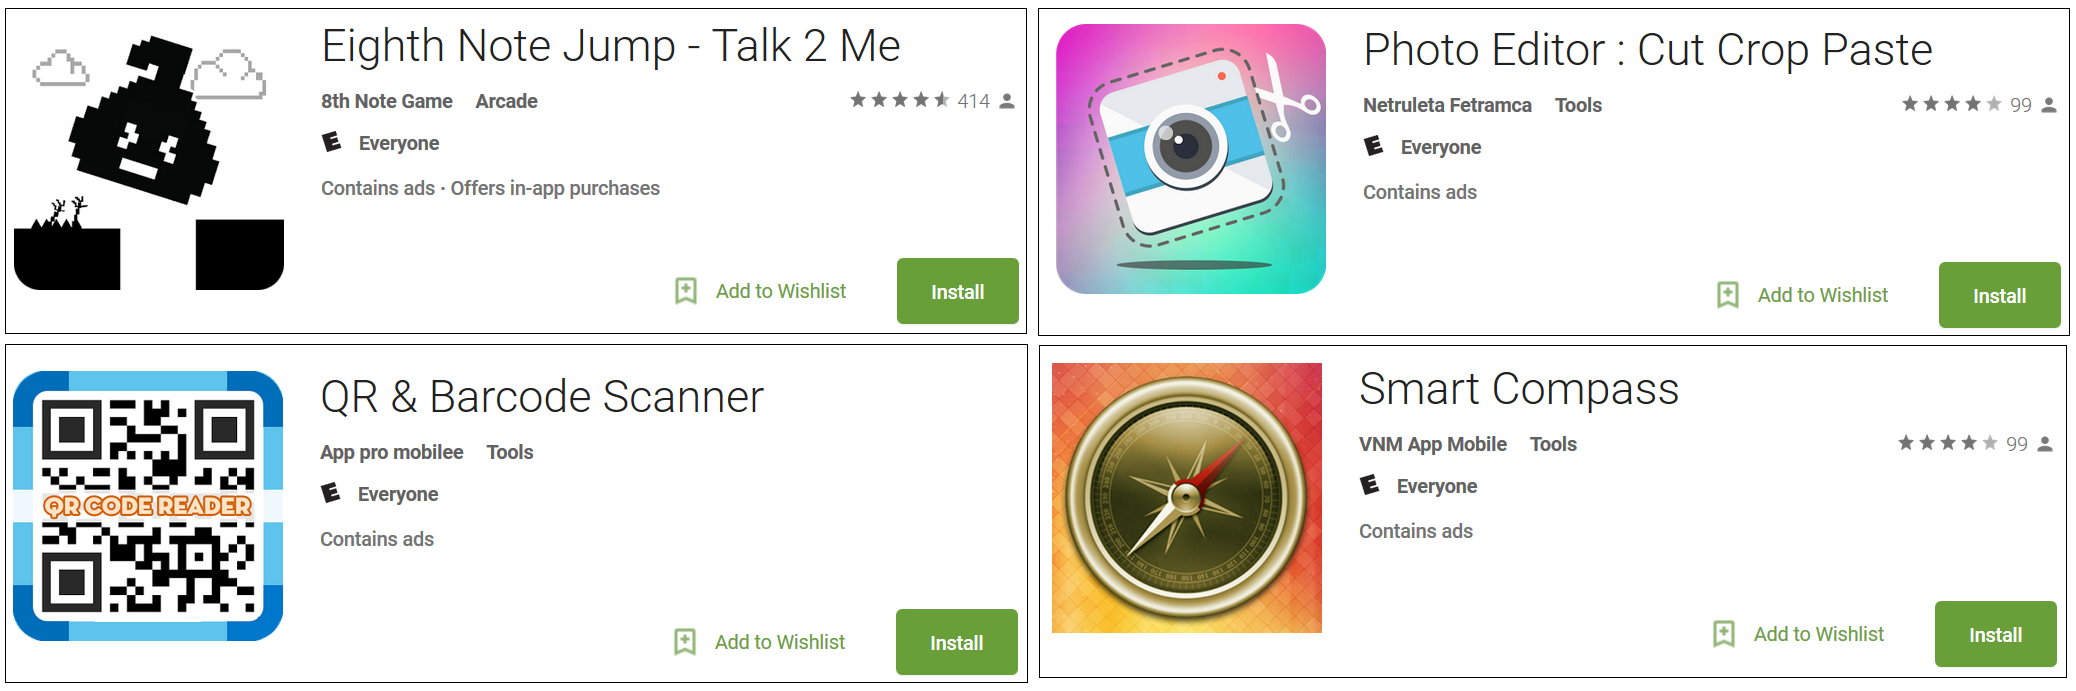
Фальшивое приложение пытается обманом заставить пользователя наделить его привилегиями администратора, после чего начинает показывать рекламу во весь экран, открывать ссылки в браузере, запускать YouTube-видео, открывать установленные приложения и создавать ярлыки на домашнем экране.

В Google Play обнаружено 87 вредоносных приложений, замаскированных под дополнения к Minecraft. Вместо ожидаемых программ, пользователи получали рекламу и ссылки на мошеннические сайты.
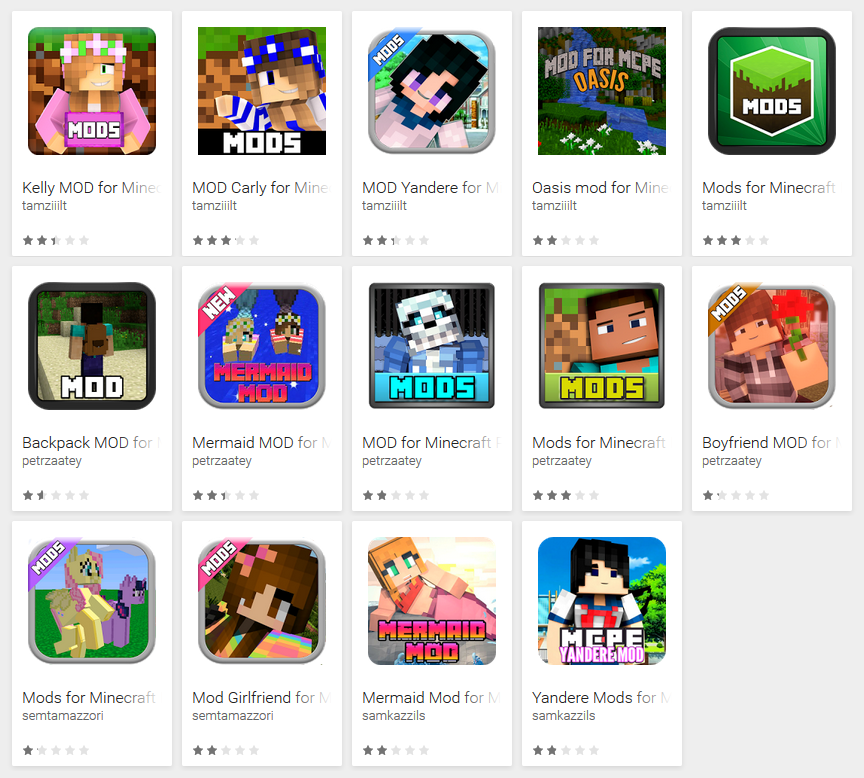
Часть приложений имели плохой рейтинг и отзывы, так что опытные пользователи могли избежать их без особенного труда. Другие приложения после запуска предлагали загрузить некий мод, но нажатие на кнопку Download лишь запускало браузер и открывало в нем ссылки на сайты с рекламой или мошенническими контентом:

Суммарно приложения были загружены почти миллион раз.

Во встроенном веб-сервере автоматов для мойки и дезинфекции Miele Professional PG 8528 PST10 обнаружена уязвимость, которая позволяет неавторизованному злоумышленнику получить доступ к устройству и использовать его для проведения атак. Производитель пока не выпустил обновление.

Вредоносные программы

Хакеры атаковали правительственные организации Саудовской Аравии с помощью фишинга с «зараженным» документом MS Word на арабском языке:
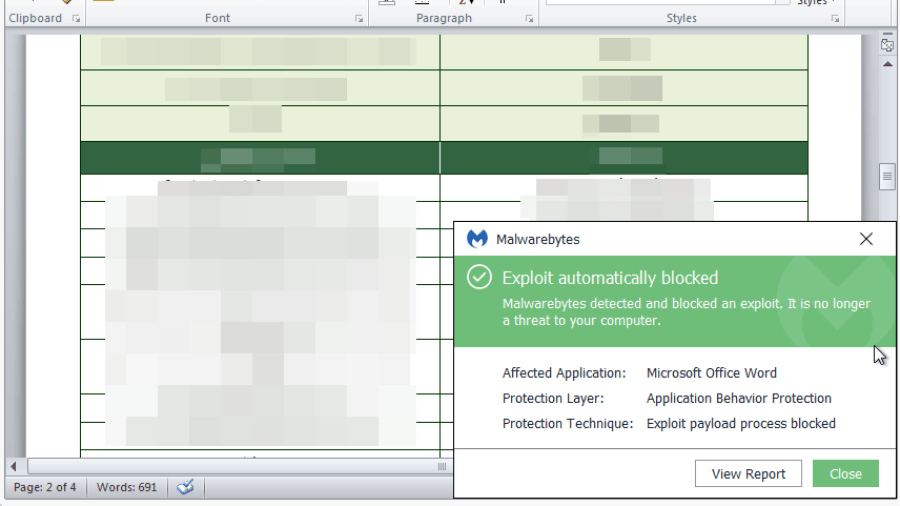
При открытии документ запрашивает разрешение на включение макросов. Если это происходит, вредоносная программа рассылает свою копию всем контактам в MS Outlook, а также похищает информацию с зараженного компьютера.

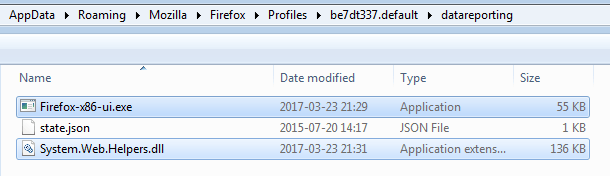
Основной исполняемый файл троянской программы переименован в Firefox-x86-ui.exe:
Исследователи выяснили, что для распространения шифровальщика Cerber хакеры легально арендуют хостинг и другую инфраструктуру у нескольких провайдеров. Это позволяет поддерживать хороший уровень доступности всех ресурсов, необходимых злоумышленникам.

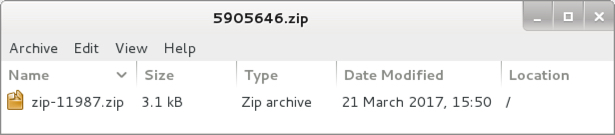
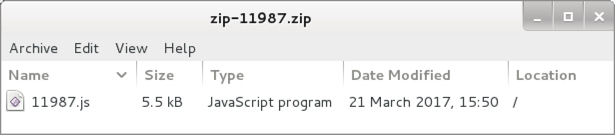
Шифровальщик распространяется в фишинговых письмах без темы, с двойным вложенным .zip-архивом, внутри которого находится .js-скрипт или документ MS Word с макросом:

При запуске такого скрипта или разрешения макросов все файлы будут зашифрованы:

Рекламная вредоносная программа Crusader распространяется через расширения для Chrome, аддона для Firefox или helper object для Internet Explorer:
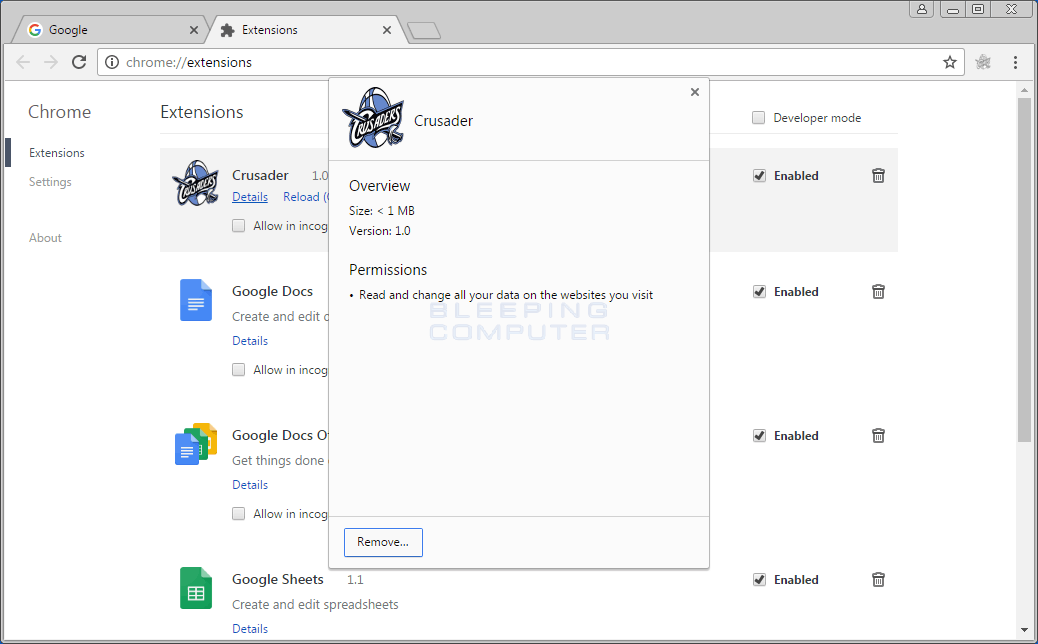
Программа может просматривать и модифицировать пользовательский трафик — например, подменять стартовую страницу, поисковую систему по-умолчанию или показывать рекламу на любых сайтах.

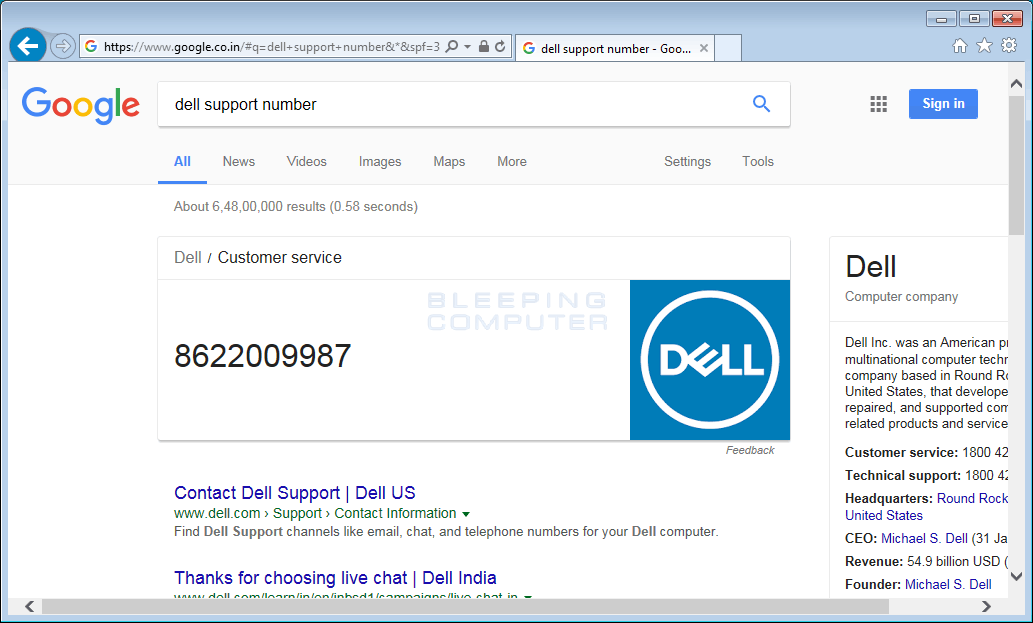
Программа уже перехватывает поисковые запросы пользователей и подменяет телефонные номера поддержки многих известных компаний. В настоящее время изменяются телефоны поддержки Dell и Norton, в будущем преступники явно собираются расширить этот список:
Сайты, мессенджеры и почта

Мошенники используют бесплатные SSL-сертификаты Let’s Encrypt для создания фишинговых клонов платежной системы PayPal:
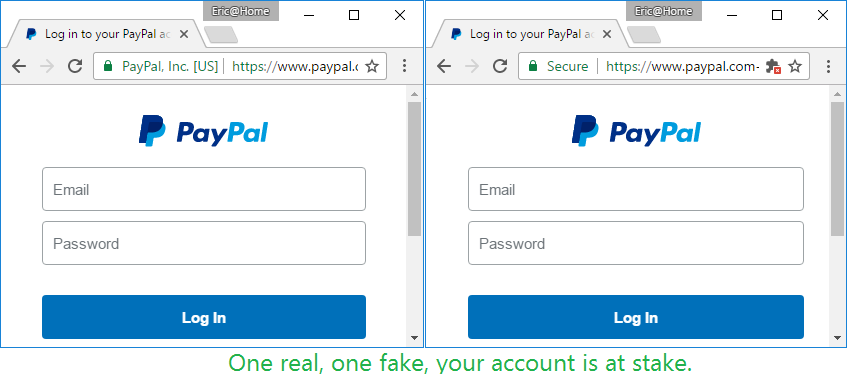
Посетителю кажется, что сайт настоящий — индикатор HTTPS-соединения выглядит как настоящий, и отличается от оригинального только надписью «Secure» — «Надёжный» вместо названия организации:
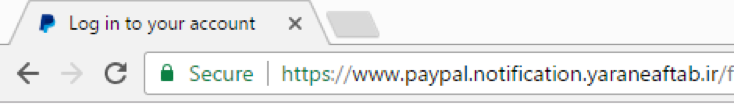
На данный момент Let’s Encrypt выдал около 15 тысяч сертификатов для доменов, содержащих слово PayPal.

Мошенники предлагают установить приложение, чтобы следить за активностью друзей в WhatsApp:
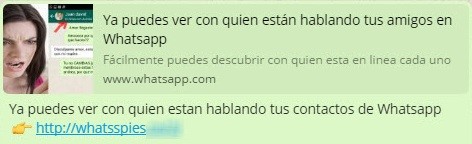
Жертве обещают, что приложение будет показывать, с кем сейчас общаются пользователи из его списка контактов. Фальшивые скриншоты демонстрируют, как это будет выглядеть (в строке статуса). «Реклама» заканчивается ссылкой на загрузку приложения:
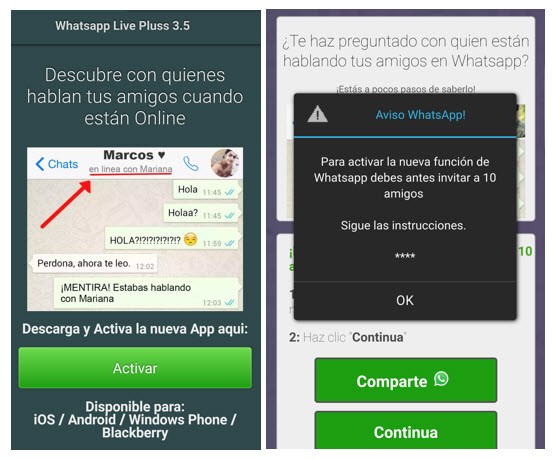
Нажав на ссылку, пользователь делится «рекламой» с десятью друзьями и отправляется на неизвестные сайты.

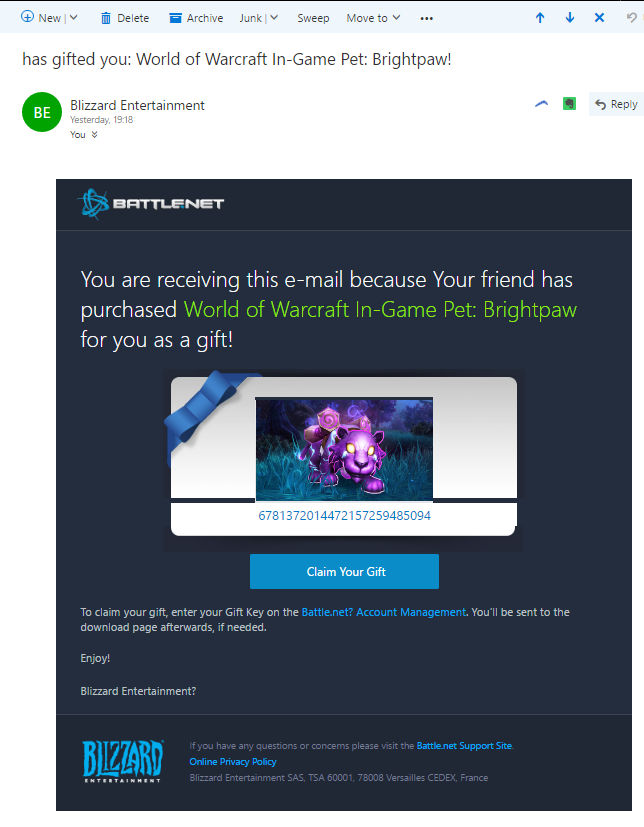
Обнаружена новая фишинговая кампания против игроков World of Warcraft. Мошенники от имени Blizzard сообщают, что кто-то из друзей прислал игроку подарок, для получения которого нужно пройти по ссылке. Ссылка ведет на фишинговый сайт, где у пользователя пытаются украсть логин и пароль:
Следственный комитет России предупреждает о рассылке вредоносных фишинговых писем от своего имени:

Следственный комитет России предупреждает, что никогда не направлял и не направляет какие-либо запросы в государственные учреждения, организации и гражданам посредством электронной почты. В случае получения подобного сообщения его необходимо удалить во избежание заражения компьютера вредоносной программой.

О компании «Антифишинг»

Мы помогаем обучить сотрудников и контролировать их навыки с помощью учебных фишинговых атак. Используем реалистичные сценарии и самые актуальные примеры мошенничества.

Чтобы проверить своих сотрудников, заполните форму на сайте или напишите нам: ask@antiphish.ru

Оставайтесь в безопасности

Подпишитесь на рассылку, чтобы знать об актуальных технологиях фишинга и других атаках на человека.
 178   2017   дайджест   фишинг

Антифишинг-дайджест №8 с 16 по 22 марта 2017 года

Представляем новости об актуальных технологиях фишинга и других атаках на человека c 16 по 22 марта 2017 года.


Андрей Жаркевич
редактор, руководитель службы ИТ

Смартфоны, банкоматы и «умные» устройства

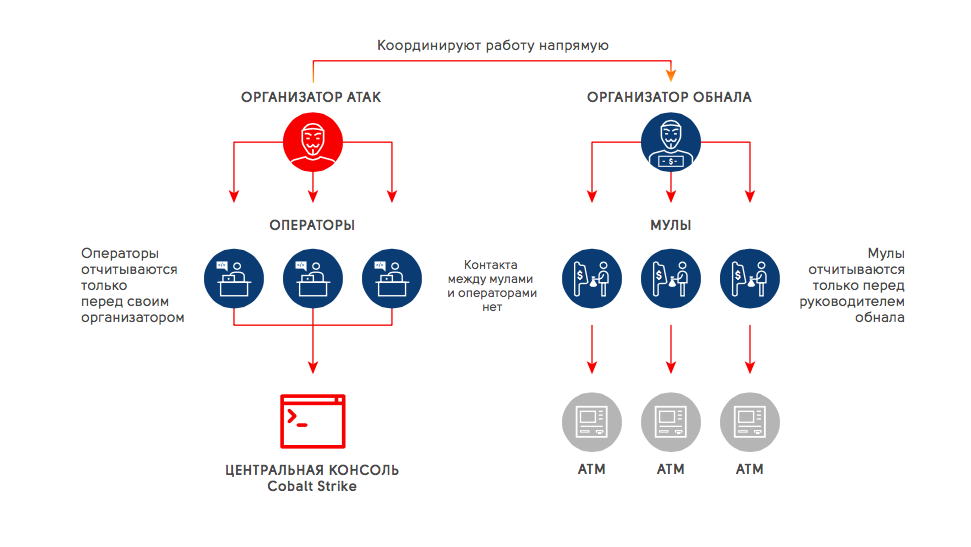
Специалисты компании Group-IB описали схему целевых атак на банки, лизинговые и страховые компании, в результате которых только у одного банка было украдено больше $2 млн.

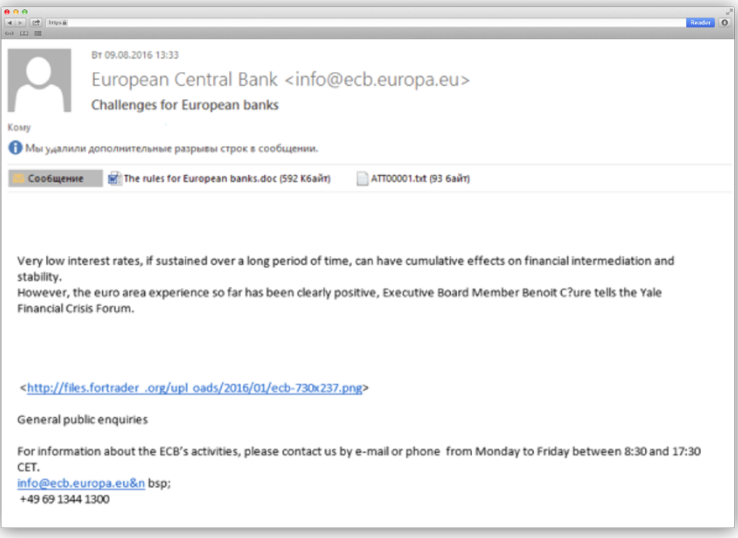
Атаки начинались с рассылки фишинговых писем с эксплойтом или исполняемым файлом в архиве с паролем. Фишинговые письма чаще всего рассылались от имени Европеи?ского центрального банка, производителя банкоматов Wincor Nixdorf или региональных банков, с указанием настоящих доменов в адресе отправителя.

Для банков СНГ преступники отправляли вложения «Договор_хранения2016.zip» и «список документов.doc». Для иностранных — «The rules for European banks.doc» и «Bitcoin ATM’s.doc»:

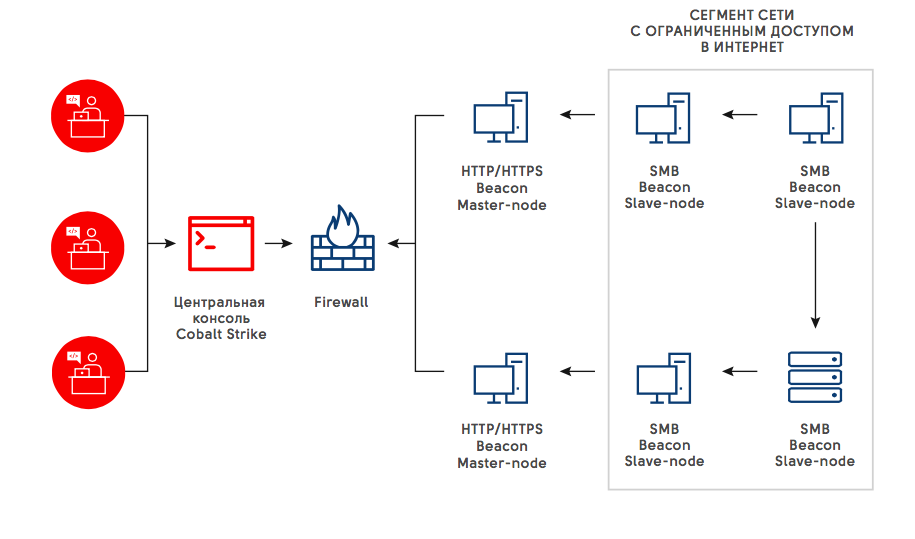
После открытия файла и запуска эксплойта злоумышленники закреплялись в системе, повышали привилегии в домене и получали доступ к банкоматам. На банкоматы устанавливалось специальное ПО, с помощью которого преступники дистанционно инициировали выдачу наличности:

Банк России сообщает о новом способе «беспроводной» атаки на банкоматы:

Устройство стоит рядом с банкоматом. И на банкомат ничего не вешается, это принципиальная новизна. Банкомат защищается по-разному. Ставят датчики движения, вскрытия. И когда эта штука работает дистанционно, эти датчики бесполезны. Точнее, они для такого вида атак бесполезны. Они хорошо действуют, когда банкомат вскрывают, когда дырки выпиливают.

— Артем Сычев, заместитель начальника главного управления безопасности и защиты информации Банка России

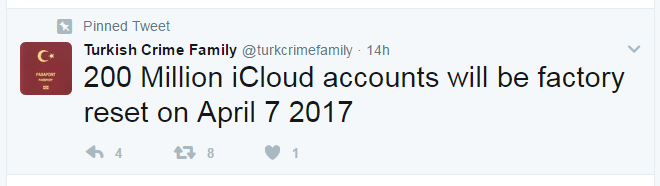
Хакеры утверждают, что имеют доступ к 200 млн почтовых аккаунтов Apple, в том числе в доменах @icloud и @me. От компании Apple вымогатели требуют либо $75 000 в Bitcoin или Ethereum, либо $100 000 подарочными картами iTunes. Если Apple не заплатит до 7 апреля 2017 года, хакеры угрожают стереть все пользовательские данные, до которых сумеют «дотянуться».

Американские фермеры взламывают свою сельхозтехнику и устанавливают на нее прошивки, созданные хакерами из Восточной Европы. Deere&Company и другие производители защищаются от «неавторизованного» ремонта, лишая фермеров не только права самостоятельно чинить свои тракторы, но и ставя их жизни под угрозу в случае внезапной поломки или аварии. Новая прошивка помогает обойти эти ограничения.

Вредоносные программы (и устройства)

Исследователи показали, как с помощью штатного, встроенного в Windows инструмента пользователь может перехватить управление привилегированным приложением и получить полный контроль над системой. Показательный пример — во «вредоносное» приложение превращается установленный в системе антивирус:

Видео-демонстрация атаки:

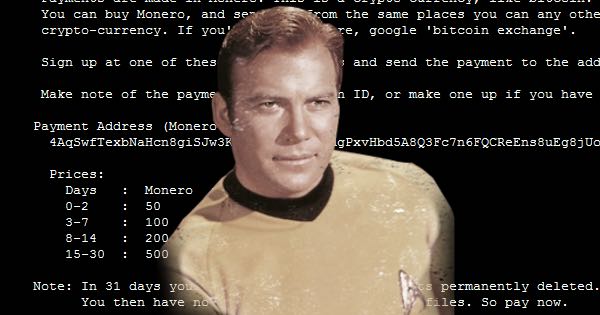
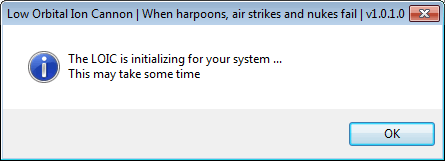
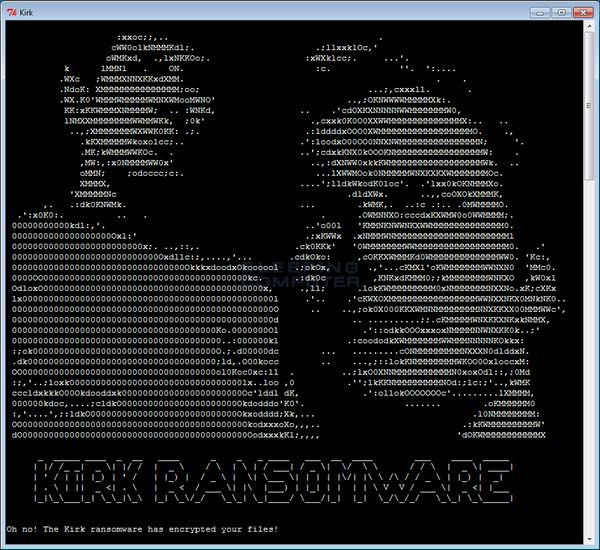
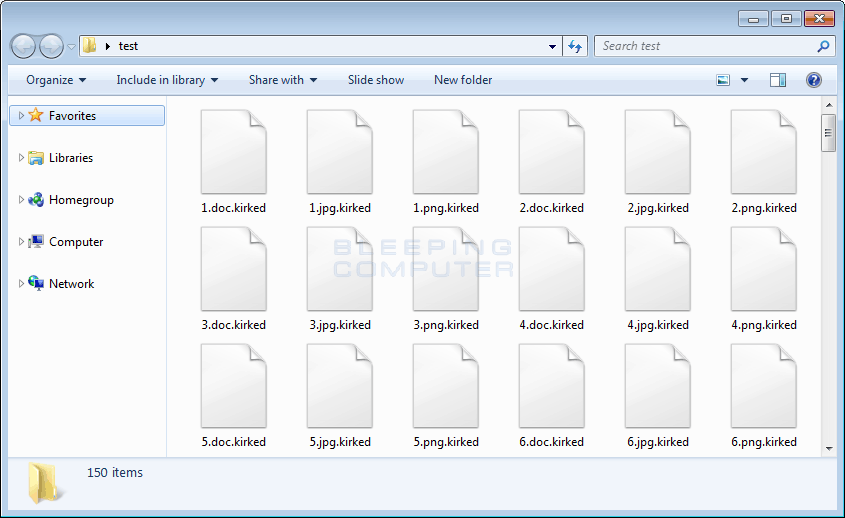
Новая программа-вымогатель маскируется под стресс-тестер LOIC, шифрует файлы и требует выкуп в малоизвестной криптовалюте Monero:

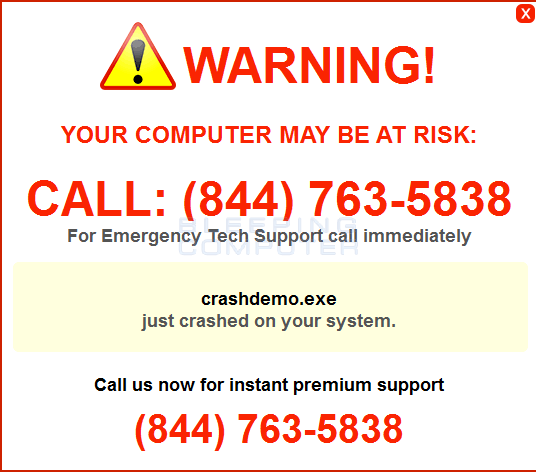
Мошенники распространяют фальшивое приложение Event Monitor. Программа показывает уведомление о проблемах с компьютером и предлагает позвонить в техническую поддержку:

По телефону пользователю ответят мошенники, которые попытаются убедить жертву в необходимости приобретения различных ненужных приложений и услуг.

В продаже появилась новая версия USB-киллера — флешки-убийцы, сжигающей устройство, к которому её подключают. Стоимость флешки-убийцы составляет около 53 долларов США. Производители сделали «анонимные» варианты киллера, которые выглядят как обычная флешка. Обновлённая «флешка» теперь преодолевает защиту устройств Apple, в том числе Айфонов и Айпадов:

Сайты, мессенджеры и почта

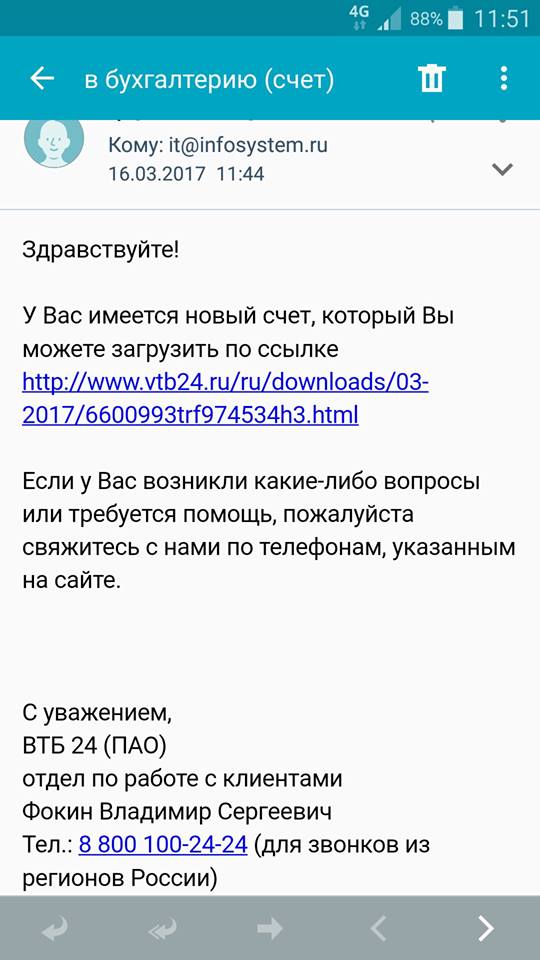
В социальных сетях появились сообщения о фишинговых рассылках от имени ВТБ24, Сбербанка и Ростелекома. Получателю письма предлагается скачать новый счёт по ссылке. Ссылка ведёт в облако mail.ru, после запуска «счёта» данные на компьютере шифруются, и программа-вымогатель требует выкуп:

Компания «Сибур» предупреждает о похожих попытках мошенничества в отношении своих контрагентов:

Отдельные контрагенты компании с 25 января 2017 года стали получать по электронной почте предложения приобрести по низким ценам качественную полимерную продукцию.

В сообщениях, распространяемых с помощью спам-рассылки, как правило, указаны фамилия и имя работника Блока продаж Дирекции базовых полимеров и фиктивные контактные данные для обращения: номера телефонов +7 (495) 241-04-687, +7 499) 348-92-05 и адреса электронной почты info@sibur.info, proposal@sibur.info, kp_property@sibur.info. Также мошенники зарегистрировали сайт-двойник официального сайта ПАО «СИБУР Холдинг» (www.sibur.info), на котором размещена ложная информация в разделе «Контакты».

— ПАО «СИБУР Холдинг» (настоящий сайт: sibur.ru)

Мошенники пользуются новостями об украденных фото Эммы Уотсон и других знаменитостей: под видом архивов с фотографиями и программ для их просмотра предлагают скачать и установить вредоносные программы:

О компании «Антифишинг»

Мы помогаем обучить сотрудников и контролировать их навыки с помощью учебных фишинговых атак. Используем реалистичные сценарии и самые актуальные примеры мошенничества.

Чтобы проверить своих сотрудников, заполните форму на сайте или напишите нам: ask@antiphish.ru

Оставайтесь в безопасности

Подпишитесь на рассылку, чтобы знать об актуальных технологиях фишинга и других атаках на человека.
 259   2017   дайджест   фишинг

Антифишинг-дайджест №7 с 10 по 15 марта 2017 года

Представляем новости об актуальных технологиях фишинга и других атаках на человека c 10 по 15 марта 2017 года.


Андрей Жаркевич
редактор, руководитель службы ИТ

Смартфоны, банкоматы и «умные» устройства

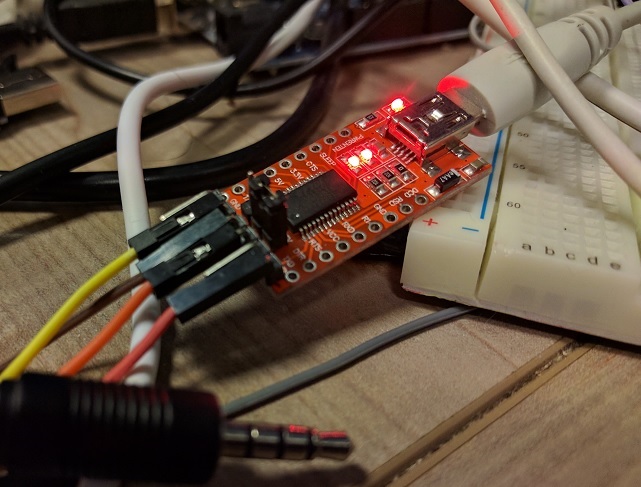
Специалисты Aleph Security продемонстрировали, как с помощью модицифированного UART-кабеля можно подключиться к гнезду наушников и получить полный доступ к Андроид-смартфону:

Google уже выпустила патч для уязвимости.

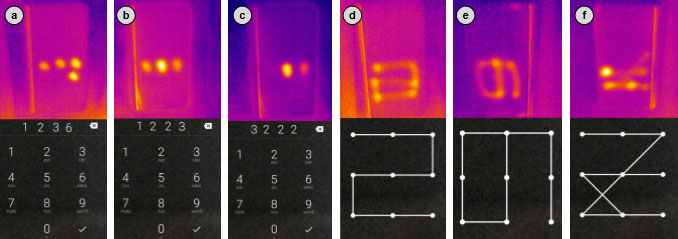
После разблокировки экрана на дисплее смартфона ещё 45 секунд остаётся тепловой след от пальцев, который можно увидеть через тепловизор. Мошенник с таким устройством может подсмотреть код, обойти защиту устройства и извлечь нужные данные. Для этого достаточно сделать снимок теплового следа и преобразовать данные специальной программой:

Эксперименты показали, что сканирование устройства через 15 секунд после разблокировки дает шанс распознавания в 90%. После 30 секунд точность распознавания снижается до 80%, а после 45 секунд и более падает до 35% и ниже.

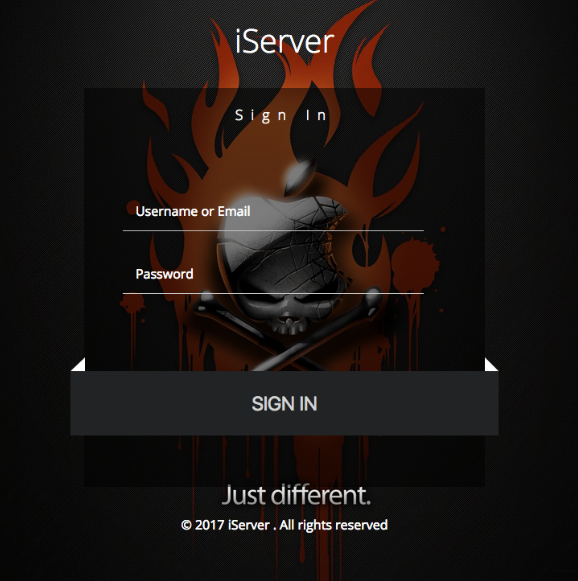
Брайн Кребс опубликовал продолжение истории с бразильскими мошенниками, которые, похитив Айфон, пытались украсть Apple ID жертвы с помощью фишинга. Обнаружена целая империя фишинговых сайтов, предоставляющих услугу «фишинг-как-сервис»:

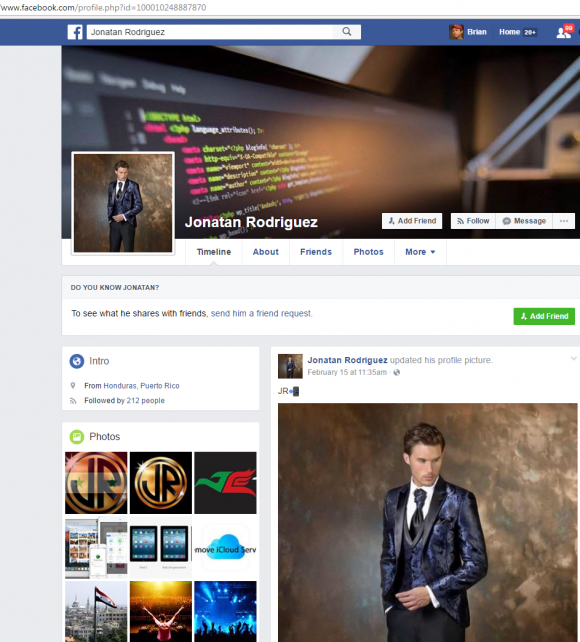
Профиль одного из преступников, который похитил Apple ID у 65 жертв:

Вредоносные программы

Исследователи обнаружили предустановленные вредоносные программы на новых Андроид-смартфонах Samsung, LG, Xiaomi, ZTE, Asus и других производителей. Программы не были установлены производителем, и попали на устройства по пути с заводов. Точный способ заражения пока не определен.

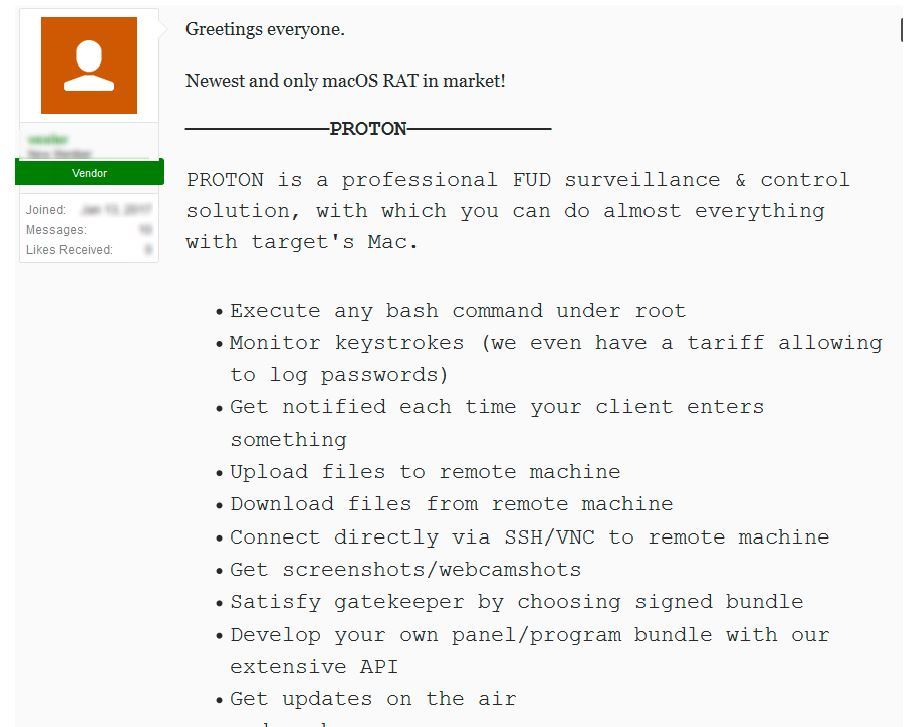
Группировка хакеров рекламирует вредоносную программу Proton RAT, которая обеспечивает удалённый доступ к компьютерам с macOS:

Программа не обнаруживается ни одним антивирусом для macOS. Функционал включает удалённое исполнение команд, доступ к вебкамере, кейлоггер, запись снимков экрана и многое другое.

Обнаружено новое семейство вымогателей, которое содержит ошибки в реализации процесса шифрования. Часть кода шифровальщика напрямую скопирована с GitHub. Исследователи уже успели создать два дешифратора.

Арестованы мошенники, которые похитили несколько миллионов евро с банковских счетов с помощью мобильного троянца. Первичное заражение происходило через фишинговые рассылки. Троянец на зараженном устройстве перехватывал смски от систем онлайн-банкинга и направлял их злоумышленникам. Транзакции перенаправлялась на сеть дропов для вывода средств.

Сайты, мессенджеры и почта

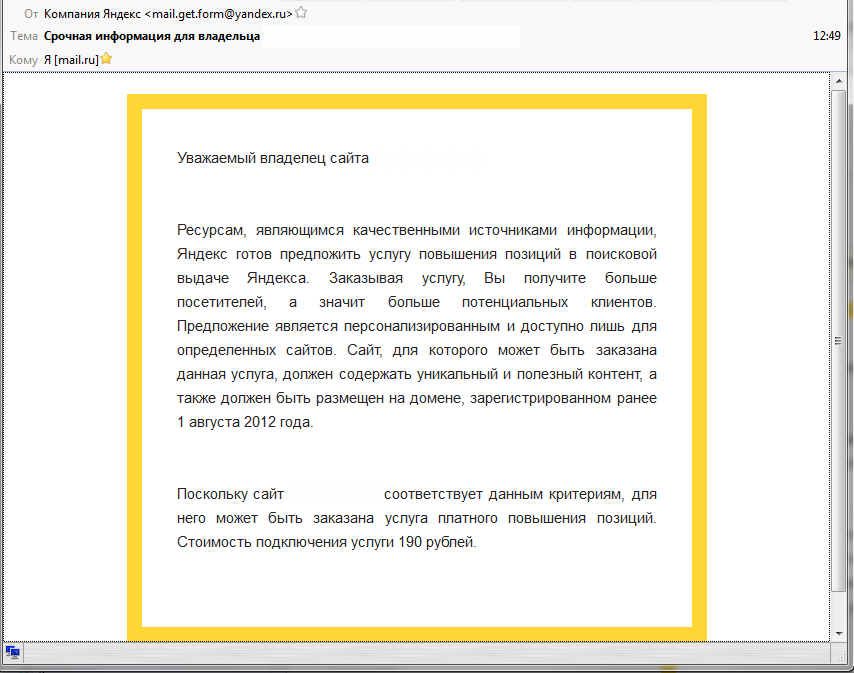
Мошенники рассылали от имени Яндекса письмо, в котором предлагали владельцу сайта «повысить позиции в поисковой выдаче»:

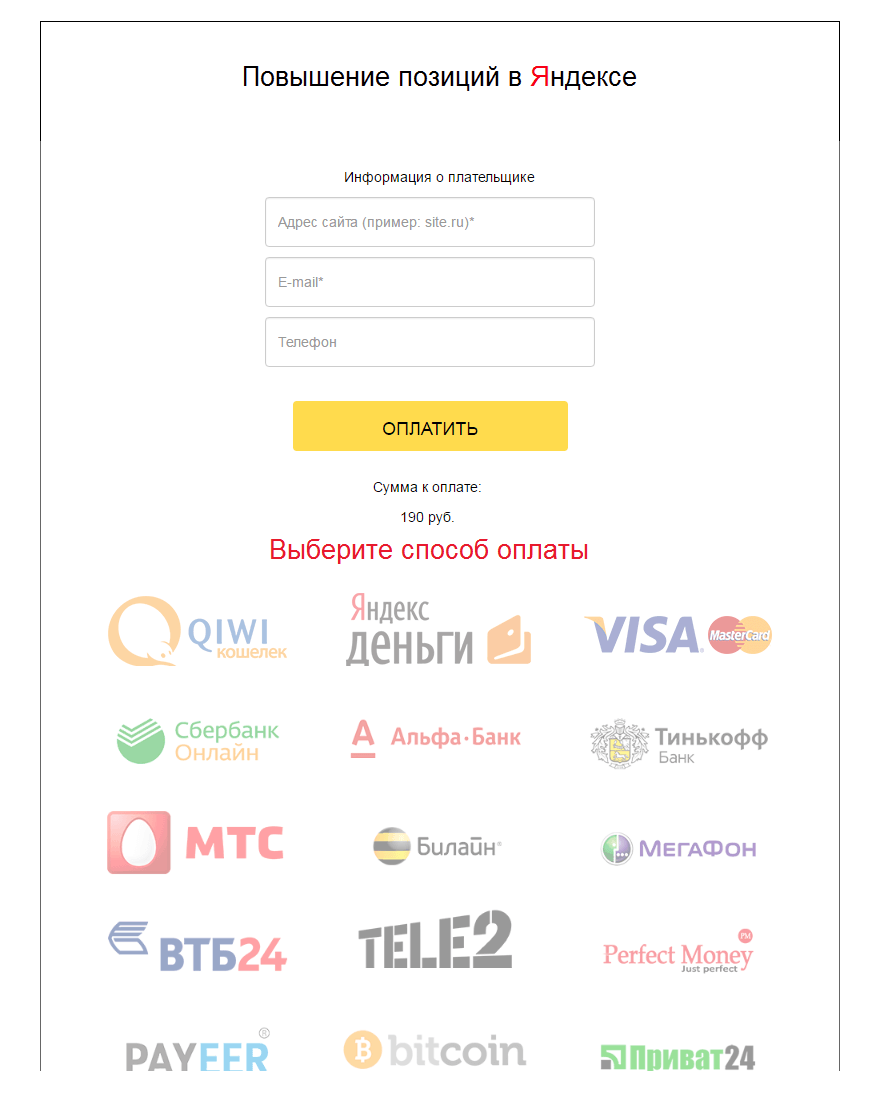
Письмо содержит ссылку на сайт с оплатой мошеннической услуги:

На нескольких публичных IP-адресах размещались больше 500 подобных сайтов для оплаты.

WhatsApp и Telegram исправили уязвимость, из-за которой злоумышленники могли завладеть учётной записью собеседника. От жертвы требовалось открыть специально сформированную картинку с эксплойтом:

Ошибка присутствовала только в веб-версиях, мобильные и десктоп-версии мессенджеров не были подвержены атаке.

Основы безопасности

Основатель сервиса Stack Overflow Джефф Этвуд раскритиковал современные парольные политики. По его мнению, основное правило для хорошего пароля — «никаких правил», а «использовать пароль из 8 или менее символов — практически то же самое, что не использовать его вообще».

О компании «Антифишинг»

Мы помогаем обучить сотрудников и контролировать их навыки с помощью учебных фишинговых атак. Используем реалистичные сценарии и самые актуальные примеры мошенничества.

Чтобы проверить своих сотрудников, заполните форму на сайте или напишите нам: ask@antiphish.ru

Оставайтесь в безопасности

Подпишитесь на рассылку, чтобы знать об актуальных технологиях фишинга и других атаках на человека.
 214   2017   дайджест   фишинг
Ранее Ctrl + ↓